Shadowrocket 订阅 TLS 安全连接失败:检查 Nginx 上游 SNI 与证书
 906 阅读
3 分钟
本文目录
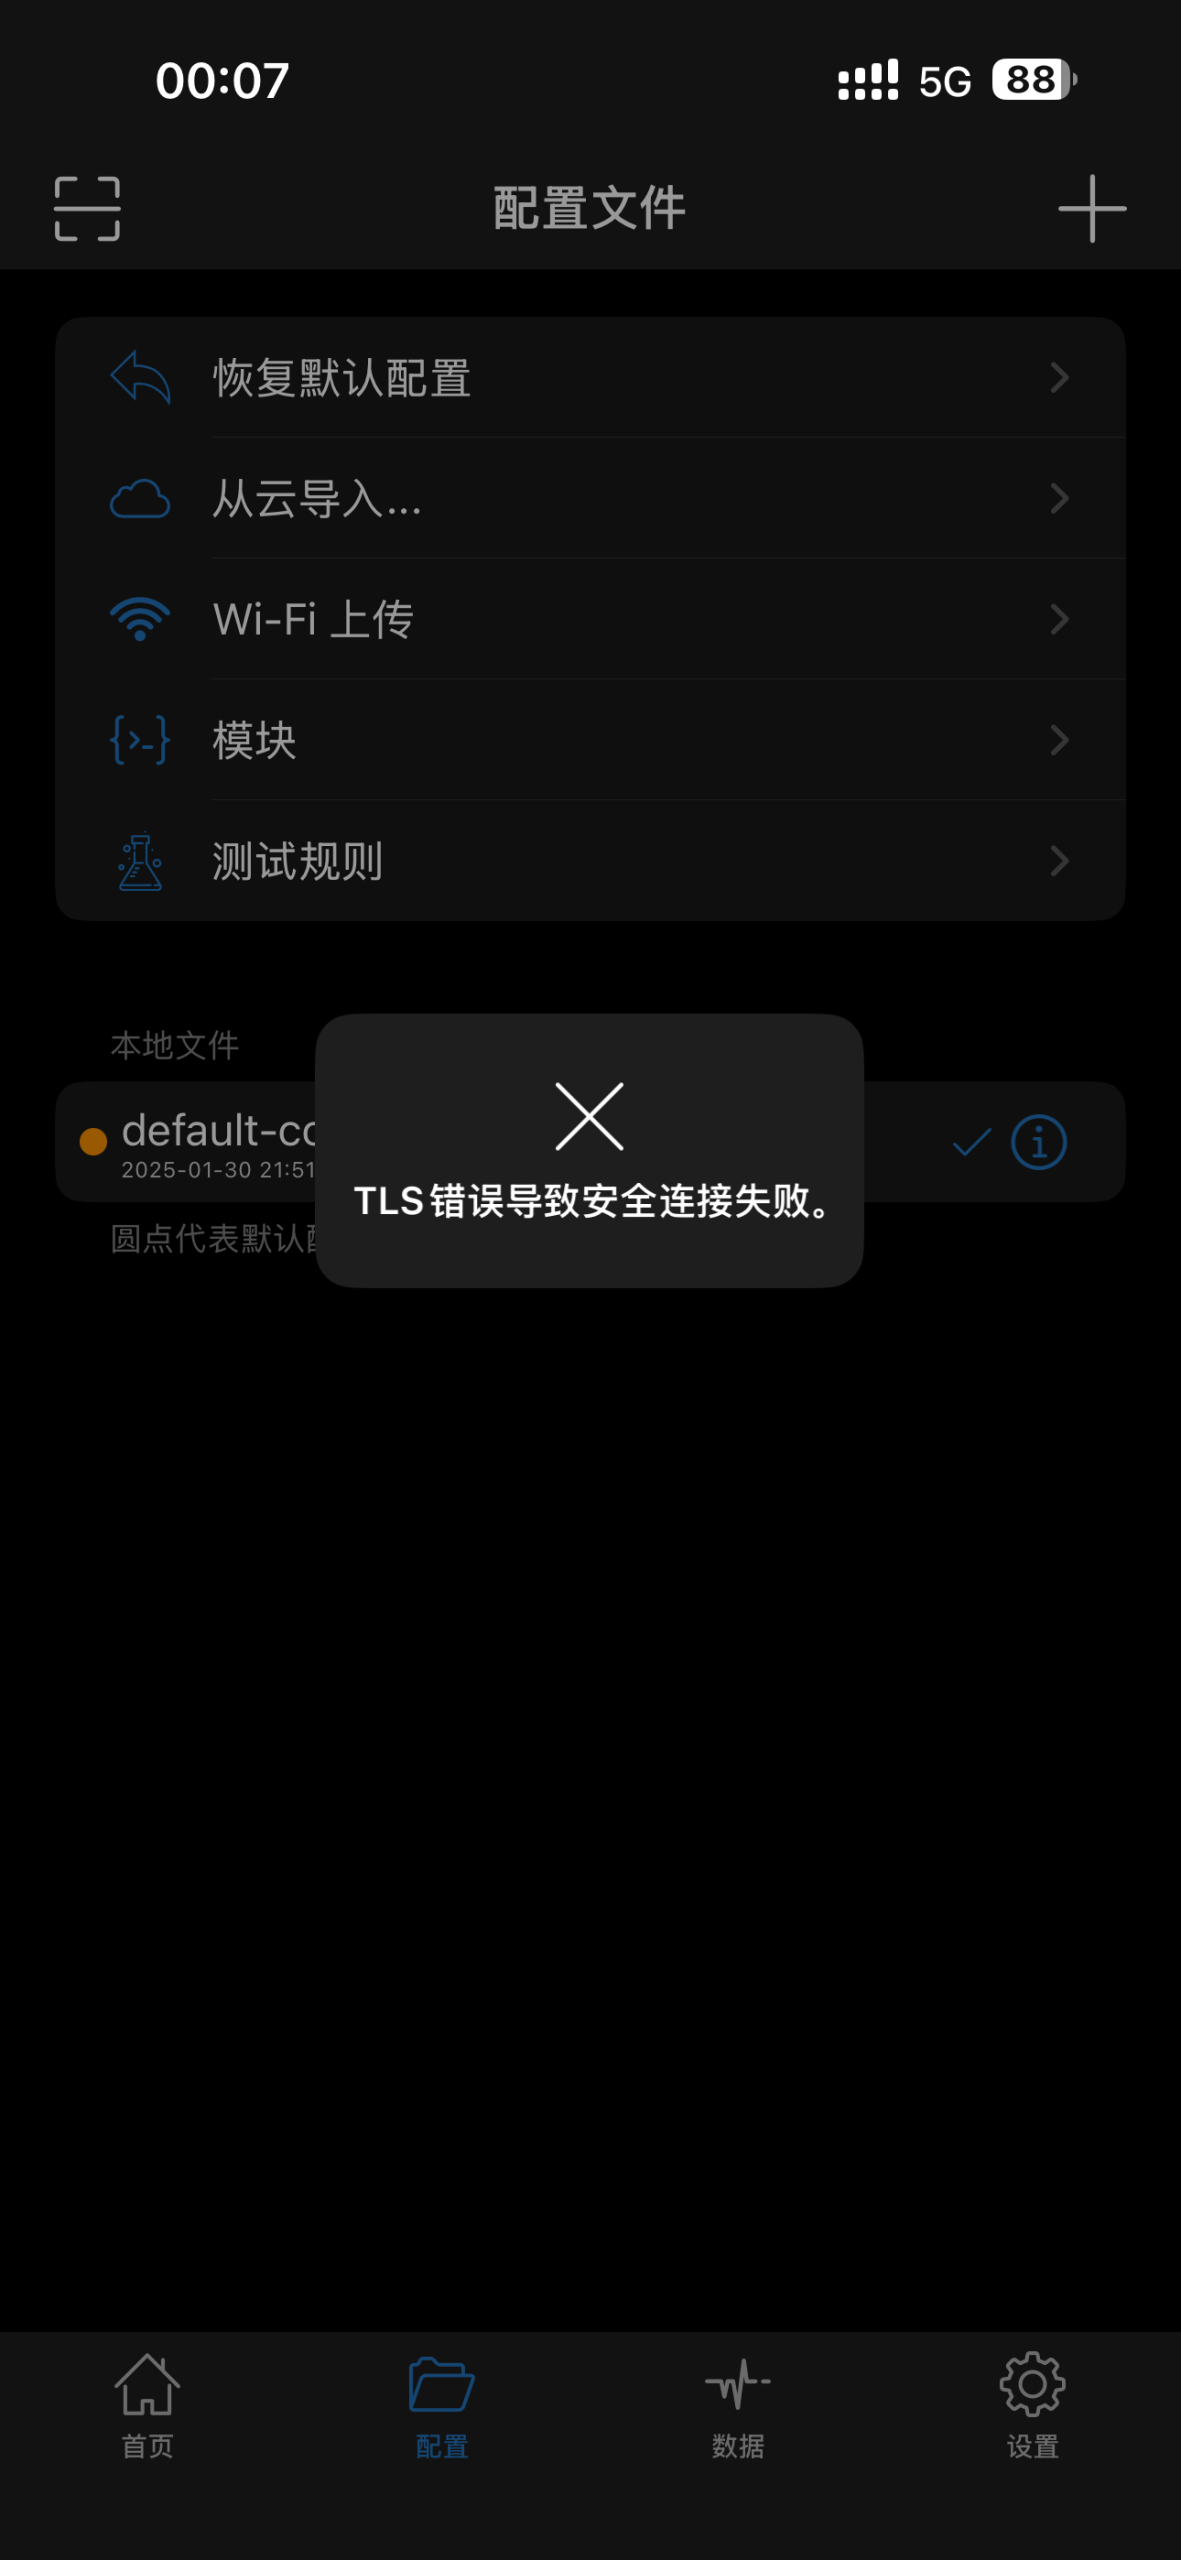
这个错误曾出现在一条特定链路中:Shadowrocket 访问前端 HTTPS 域名,Nginx 再通过 HTTPS 连接另一个域名作为上游。前端证书正常,但 Nginx 到上游的 TLS 握手没有发送正确的 SNI;启用 proxy_ssl_server_name 后,该环境恢复。
这只是一个适用条件明确的排查方向。TLS 错误也可能来自客户端到前端的证书链、域名、系统时间、TLS 协议、代理/CDN 或上游服务本身。不要把 proxy_ssl_server_name on; 当作所有 Shadowrocket 错误的通用修复。
先分清 TLS 在哪一段失败
反向代理场景至少有两段连接:
Shadowrocket ── HTTPS ──> Nginx ── HTTPS ──> 上游服务
浏览器能打开前端域名,只能证明浏览器到前端的访问在当时可用,不足以证明移动客户端请求相同,也不能证明 Nginx 到 HTTPS 上游的证书和 SNI 配置正确。先核实订阅地址、响应状态、发生时间,并查看反代日志中的 upstream 错误。
如果错误发生在客户端到 Nginx 这一段,先检查前端域名解析、证书有效期和完整链、系统时间及客户端版本。如果 Nginx 日志显示与 HTTPS upstream 握手失败,再检查下文的上游 SNI 和证书名称。
检查 Nginx 到 HTTPS 上游的 SNI
当 proxy_pass 指向 HTTPS 上游时,Nginx 的 proxy_ssl_server_name 控制是否在上游 TLS 握手中发送 SNI;官方文档列出的默认值是 off。若上游通过 SNI 在同一 IP 上选择证书或虚拟主机,未发送正确名称可能导致握手或证书路由异常。
先确保上游使用域名,而不是只写 IP,并把名称配置为上游证书对应的主机名。例如:
location / {
    proxy_pass https://origin.example.com;
    proxy_set_header Host origin.example.com;

    proxy_ssl_server_name on;
    proxy_ssl_name origin.example.com;
}
将 origin.example.com 替换为你实际上游证书包含的域名。proxy_set_header Host 是 HTTP 层的 Host 请求头;proxy_ssl_name 用于上游 TLS 名称校验及 SNI 名称选择。两者经常相同,但作用不同,需与上游配置一致。若你的代理面板生成了其他配置,应先查看最终 Nginx 配置,避免重复或互相覆盖。
检查配置并平滑加载:
nginx -t
nginx -s reload
使用容器或面板部署时,按对应环境执行配置检查和 reload,不要直接照抄宿主机命令。
怎么验证这是不是根因
在 Nginx 所在机器上,使用上游域名发起 TLS 握手并观察返回证书:
openssl s_client -connect origin.example.com:443 -servername origin.example.com </dev/null
确认连接到正确的上游地址,并检查证书 SAN 是否覆盖 origin.example.com、证书是否有效。然后查看 Nginx 错误日志:是否有 SSL_do_handshake()、证书名称不匹配、连接超时或 upstream 502 等信息。修改后重新从 Shadowrocket 更新订阅,并确认响应状态及内容类型符合订阅服务预期。
证书校验不要作为绕过方案
proxy_ssl_server_name on 只负责发送 SNI,不等于验证上游证书。Nginx 的上游证书验证需要单独配置;不要把关闭证书验证当成常规修复。生产环境应验证上游证书链并设置可信 CA,例如按部署环境配置 proxy_ssl_verify on 与 proxy_ssl_trusted_certificate,同时确认上游主机名与证书匹配。
如果前端证书本身报错,则应修复前端证书链、域名或系统时间;修改 upstream SNI 不能解决客户端到前端证书错误。分享 Nginx 配置和日志前,遮掉订阅 URL、令牌、真实域名、IP 和私钥路径。
排查清单
| 现象 | 优先检查 |
|---|---|
| 浏览器和 Shadowrocket 都无法打开前端 | DNS、前端证书、监听端口和网络连通 |
| 浏览器可开,客户端报证书/握手错误 | 客户端错误文本、系统时间、证书链、TLS 兼容性和中间代理 |
| Nginx 返回 502,日志指向 upstream TLS handshake | proxy_pass 协议、上游可达性、SNI 名称、证书 SAN 和上游日志 |
| 上游握手成功但订阅仍失败 | HTTP 状态码、重定向、认证、响应正文格式和订阅服务日志 |
| 加上 SNI 后仍失败 | 核对 Nginx 实际加载配置、proxy_ssl_name、上游证书链及网络;不要继续盲目改 TLS 参数 |
本文中的原始截图保留作背景记录;不同面板的界面和生成配置可能变化,判断时以生效的 Nginx 配置及日志为准。
参考资料
Shadowrocket 的其他教程
软件页 →- 文章标题
- Shadowrocket 订阅 TLS 安全连接失败:检查 Nginx 上游 SNI 与证书
- 本文链接
- https://www.gowall.net/software/shadowrocket/tls-error-fix/
- 版权说明
- 版权所有,保留所有权利。